
Audit
Auf dieser Seite
Was das Audit macht
Der Audit‑Tab stellt ein Protokoll der innerhalb von GCXONE ausgeführten Aktionen bereit. Administratoren können nachvollziehen, was geschehen ist, wer es durchgeführt hat, wann es auftrat und auf welcher Entität – über alle Hierarchieebenen hinweg, einschließlich Dienstleister, Kunde, Standort, Gerät und Sensor.
Warum es wichtig ist
In Sicherheitsoperationen ist Verantwortlichkeit entscheidend. Das Audit‑Log gibt Administratoren vollständige Sichtbarkeit auf die Plattformaktivität und erleichtert die Untersuchung von Vorfällen, die Überprüfung von Konfigurationsänderungen und die Unterstützung von Compliance‑Anforderungen.
Wie es funktioniert
Der Audit‑Tab ist über die Konfigurations‑App auf jeder Hierarchieebene zugänglich. Er zeigt eine chronologische Liste aller auf dieser Ebene und darunter ausgeführten Aktionen. Jeder Eintrag enthält die folgenden Spalten:
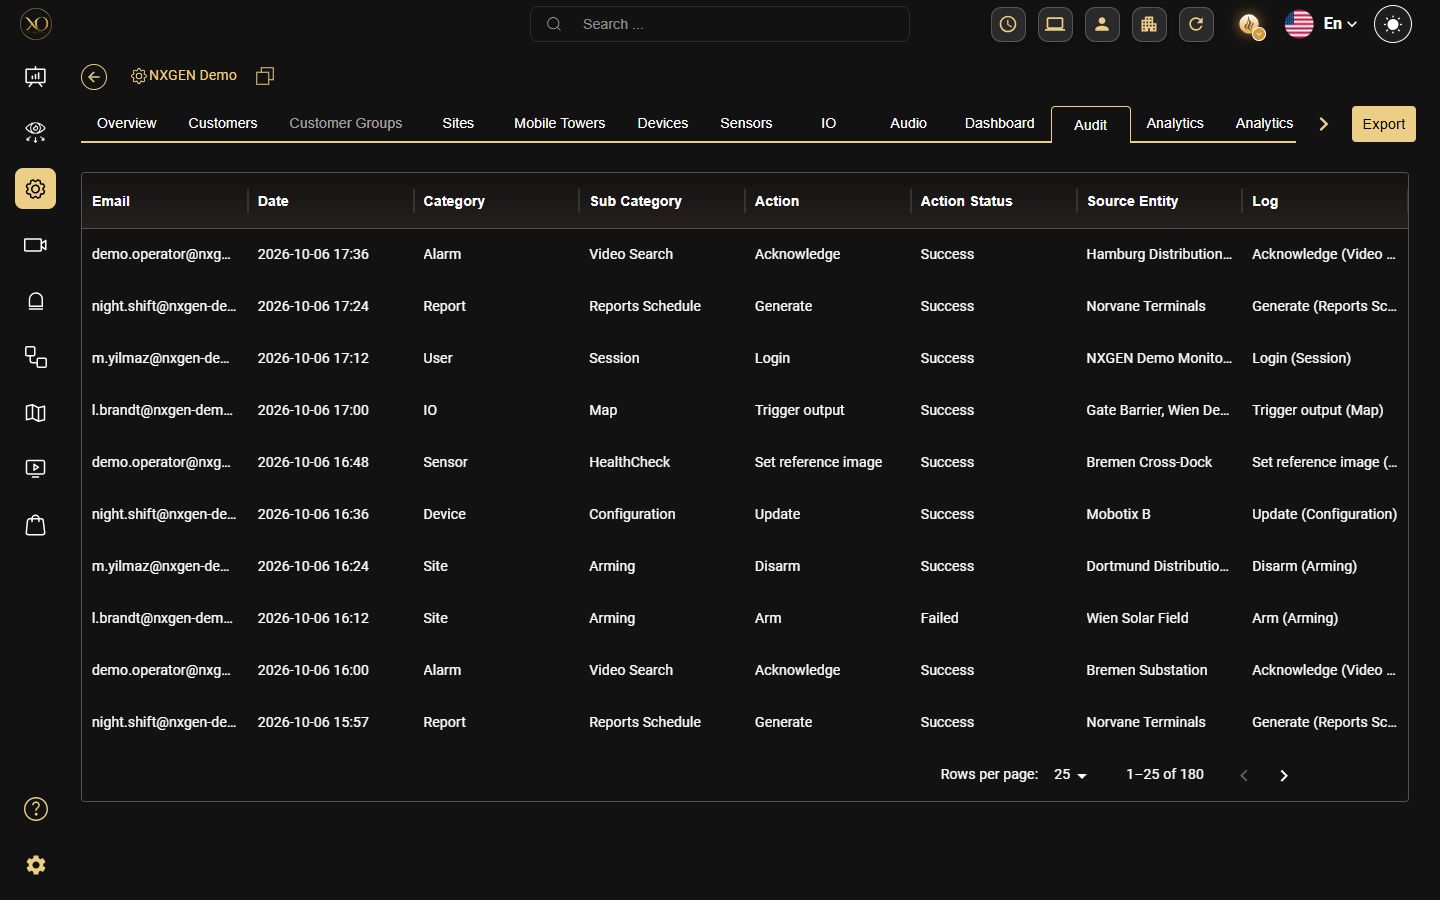
- E‑Mail — Der Benutzer‑ oder System‑Konto, das die Aktion ausgeführt hat
- Datum — Der genaue Zeitstempel der Aktion
- Kategorie — Der Bereich der Plattform, in dem die Aktion erfolgte (z. B. Konten, Salvo, Status, Talos, Video‑Aktivitätssuche)
- Unterkategorie — Der spezifische Entitätstyp, der betroffen ist (z. B. Gerät, Sensor, Kamerasteuerungen, Suche)
- Aktion — Was durchgeführt wurde
- Aktionsstatus — Das Ergebnis der Aktion (z. B. Erfolg, UI‑Operation)
- Quelle — Die spezifische Entität, die betroffen war
- Protokoll — Eine kurze Beschreibung dessen, was geschehen ist
Abbildung 1: Audit‑Tab, der das vollständige Protokoll auf Dienstleister‑Ebene zeigt
Audit‑Ebenen
Der Audit‑Tab ist auf jeder Ebene der GCXONE‑Hierarchie verfügbar:
- Dienstleister — Alle Aktionen über alle Kunden und Standorte im Mandanten anzeigen
- Kunde — Alle Aktionen unter einem bestimmten Kunden anzeigen
- Standort — Alle Aktionen an einem bestimmten Standort anzeigen
- Gerät — Alle Aktionen an einem bestimmten Gerät anzeigen
- Sensor — Alle Aktionen an einem bestimmten Sensor anzeigen
- Mobiler Turm — Alle Aktionen an einem bestimmten mobilen Turm anzeigen
Was protokolliert wird
Das Audit‑Log erfasst Änderungen in GCXONE, wie zum Beispiel:
Konfigurationsänderungen
- Gerät, Sensor oder Standort hinzugefügt, bearbeitet oder gelöscht
Konto & Zugriff
- Benutzeranmeldung und -abmeldung
- Arm‑ und Entwaffnungsaktionen an Geräten oder Standorten
Operator‑Aktionen (Video Viewer)
- Mikrofon ein‑ oder ausgeschaltet
- Kamera isoliert
- Auto Stream ausgelöst
Suche & Untersuchung

- Ereignissuche durchgeführt in Video-Aktivitätssuche

Abbildung 2: Journal zeigt Konto‑Aktionen (Ereignissuche, Löschen)

Abbildung 3: Journal zeigt Konto‑Aktionen (Gerät hinzugefügt, aktualisiert)

Abbildung 4: Audit‑Log zeigt Salvo‑Kamerasteuerungsaktionen (Mikrofon EIN/AUS, AutoStream)
Abbildung 5: Journal zeigt Salvo‑Kamerasteuerungsaktionen (Aktualisieren, Entwaffnen)

Abbildung 6: Journal zeigt Isolationsaktionen über mehrere Kameras
Ansichtsinformationen werden nur für bestimmte Aktionen aufgezeichnet, wie z.B. Ereignissuchen in Video-Aktivitätssuche. Aktionen, die im NXGEN‑Administrations‑Steuerungs‑Panel durchgeführt werden, erscheinen nicht im Journal.
Bewährte Verfahren
- Überprüfen Sie das Journal regelmäßig, um nicht autorisierte oder unerwartete Änderungen zu erkennen
- Verwenden Sie die Audit‑Registerkarte auf Dienstleister‑Ebene für einen vollständigen mandantenweiten Überblick
- Verwenden Sie die E‑Mail‑Spalte, um Aktionen eines bestimmten Benutzers zu untersuchen
- Verwenden Sie die Protokoll‑Spalte für schnellen Kontext zu den Änderungen
Verwandte Ressourcen
- Für Rollen und Berechtigungen siehe Rollen & Berechtigungen
Vielen Dank — Ihr Feedback geht an das Team, das diese Seite betreut.