
Audit
Sur cette page
Ce que fait l'Audit
L’onglet Audit fournit un Log des actions effectuées dans GCXONE. Les administrateurs peuvent suivre ce qui s’est passé, qui l’a fait, quand cela s’est produit et sur quelle entité — à tous les niveaux hiérarchiques, y compris Service Provider, Customer, Site, Device et Sensor.
Pourquoi c'est important
Dans les opérations de Sécurité, la responsabilité est cruciale. Le journal d'Audit donne aux administrateurs une visibilité complète sur l'activité de la plateforme, facilitant l'Enquêter sur les incidents, vérifier les changements de configuration et soutenir les exigences de conformité.
Comment cela fonctionne
L'onglet Audit est accessible depuis l'application Configuration à chaque niveau hiérarchique. Il affiche une liste chronologique de toutes les actions effectuées à ce niveau et en dessous. Chaque enregistrement comprend les colonnes suivantes :
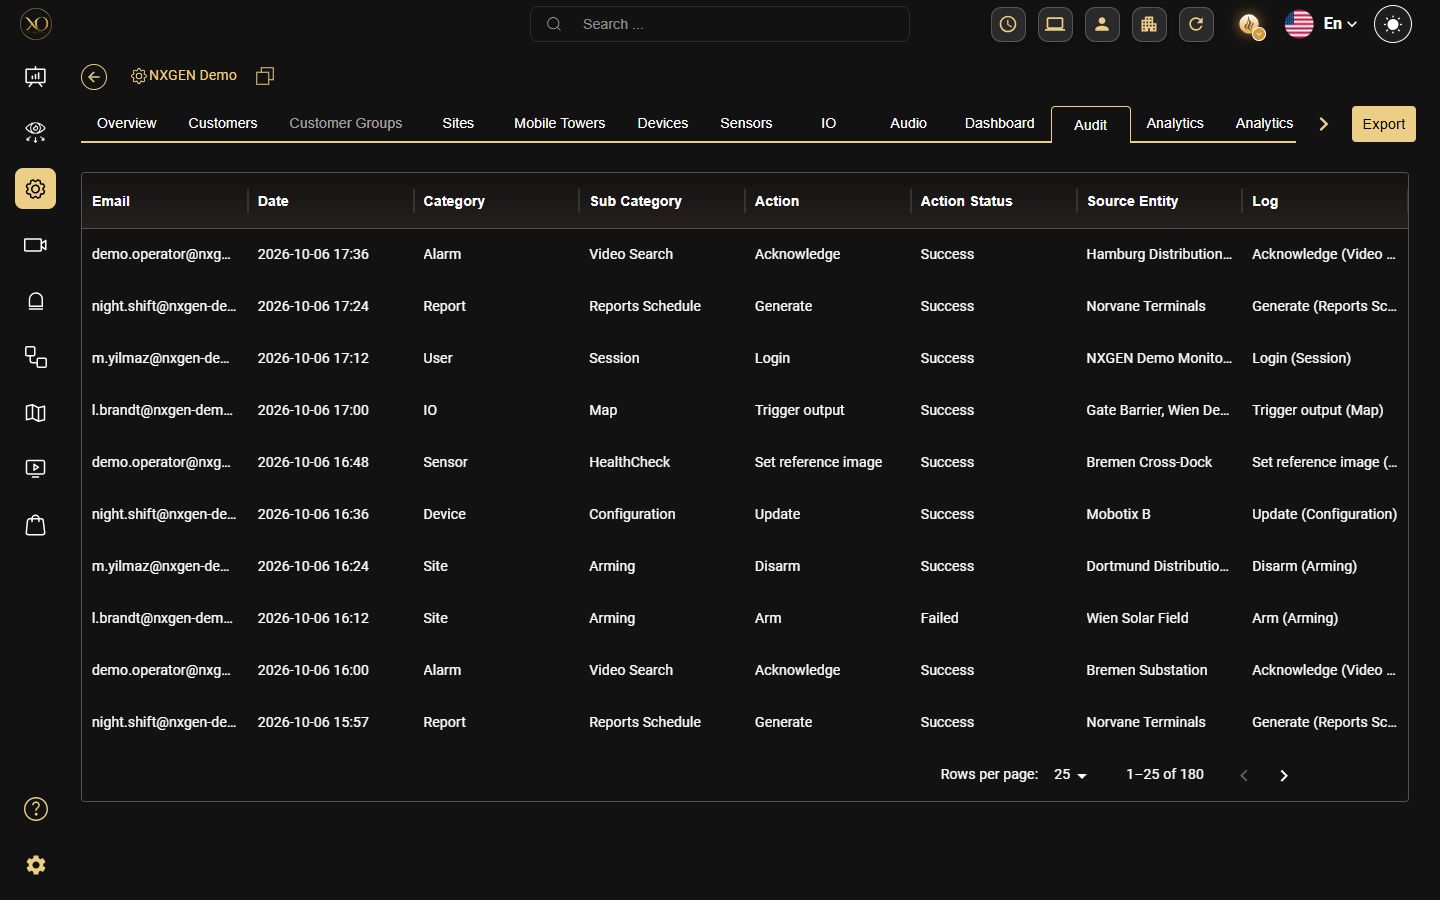
- Email — Le compte utilisateur ou système qui a effectué l'action
- Date — L'horodatage exact de l'action
- Catégorie — La zone de la plateforme où l'action s'est produite (p. ex. Comptes, Salvo, Statut, Talos, Recherche d'activité vidéo)
- Sous‑catégorie — Le type d'entité spécifique affecté (p. ex. Appareil, capteur, contrôles Caméra, Recherche)
- Action — Ce qui a été fait
- Statut d'action — Le résultat de l'action (p. ex. Succès, Opération UI)
- Entité source — L'entité spécifique qui a été affectée
- Log — Une brève description de ce qui s'est passé
Figure 1 : Onglet Audit affichant le journal complet au niveau Fournisseur de services
Niveaux d'Audit
L'onglet Audit est disponible à chaque niveau de la hiérarchie GCXONE :
- Fournisseur de services — Voir toutes les actions sur tous les clients et locations du locataire
- Client — Voir toutes les actions effectuées sous un client spécifique
- LOCATION — Voir toutes les actions effectuées sur une location spécifique
- Appareil — Voir toutes les actions effectuées sur un appareil spécifique
- Capteur — Voir toutes les actions effectuées sur un capteur spécifique
- tour mobile — Voir toutes les actions effectuées sur un tour mobile spécifique
Ce qui est enregistré
Le journal d'Audit enregistre les modifications apportées dans GCXONE, telles que :
Modifications de configuration
- Appareil, capteur ou LOCATION ajouté, modifié ou supprimé
Compte & Accès
- Connexion et déconnection de l'utilisateur
- Actions d'armement et de désarmement sur les appareils ou les locations
Actions de l'opérateur (Visionneuse vidéo)
- Microphone activé ou désactivé
- Caméra isolée
- Auto Stream déclenché
Recherche & Enquête

- Event search effectué dans Video Activity Search

Figure 2 : Audit log affichant les actions de compte (Event search, Delete)

Figure 3 : Audit log affichant les actions de compte (Device added, update)

Figure 4 : Journal d’audit affichant les actions de contrôle de caméra Salvo (Mic ON/OFF, Auto Stream)
Figure 5 : Audit log affichant les actions de Salvo camera control (Update, Disarm)

Figure 6 : Audit log affichant les actions Isolate sur plusieurs caméras
Les informations de visualisation ne sont enregistrées que pour des actions spécifiques, telles que les recherches d'événement dans Recherche d'activité vidéo. Les actions effectuées dans le panneau d’administration NXGEN n’apparaissent pas dans le journal d’audit.
Bonnes pratiques
- Examiner régulièrement le journal d’audit pour détecter les changements non autorisés ou inattendus
- Utiliser l’onglet Audit au niveau Fournisseur de services pour un aperçu complet du locataire
- Utiliser la colonne Email pour enquêter sur les actions d’un utilisateur spécifique
- Utiliser la colonne Log pour obtenir rapidement le contexte de ce qui a changé
Ressources associées
- Pour les rôles et les autorisations, consulter Rôles & Autorisations
Merci — votre retour est transmis à l’équipe responsable de cette page.