
Auditoría
En esta página
Qué hace la Auditoría
La pestaña Auditoría proporciona un registro de las acciones realizadas dentro de GCXONE. Los administradores pueden rastrear qué ocurrió, quién lo hizo, cuándo sucedió y en qué entidad, abarcando todos los niveles jerárquicos, incluidos Proveedor de servicio, Cliente, Site, Dispositivo y Sensor.
Por qué es importante
En las operaciones de seguridad, la responsabilidad es crítica. El registro de Auditoría brinda a los administradores una visibilidad completa de la actividad de la plataforma, facilitando la investigación de incidentes, la verificación de cambios de configuración y el cumplimiento de requisitos normativos.
Cómo funciona
La pestaña Auditoría es accesible desde la Aplicación Configuración en cada nivel jerárquico. Muestra una lista cronológica de todas las acciones realizadas en ese nivel y en los inferiores. Cada registro incluye las siguientes columnas:
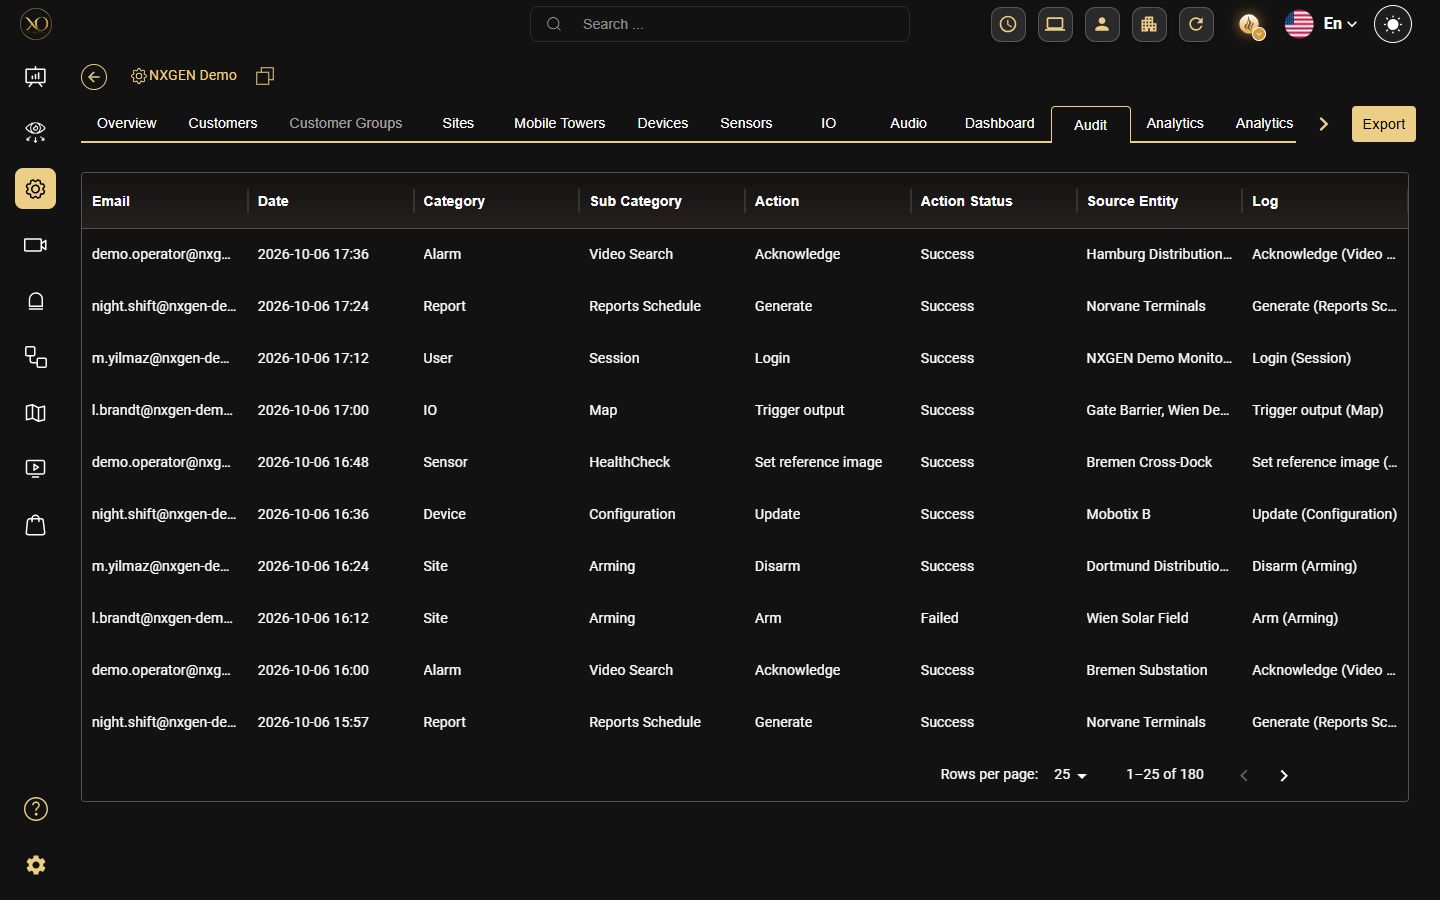
- Correo — La cuenta de usuario o del sistema que realizó la acción
- Fecha — La marca de tiempo exacta de la acción
- Categoría — El área de la plataforma donde ocurrió la acción (p. ej., Cuentas, Salvo, Status, Talos, Búsqueda de actividad de video)
- Subcategoría — El tipo de entidad específico afectado (p. ej., Dispositivo, Sensor, controles de cámara, Búsqueda)
- Acción — Qué se realizó
- Estado de acción — El resultado de la acción (p. ej., Éxito, Operación UI)
- Entidad fuente — La entidad específica que fue afectada
- Registro — Una breve descripción de lo ocurrido
Figura 1: Pestaña Auditoría que muestra el registro completo a nivel de Proveedor de servicio
Niveles de Auditoría
La pestaña Auditoría está disponible en cada nivel de la jerarquía de GCXONE:
- Proveedor de servicio — Ver todas las acciones en todos los clientes y sitios del inquilino
- Cliente — Ver todas las acciones realizadas bajo un cliente específico
- Sitio — Ver todas las acciones realizadas en un sitio específico
- Dispositivo — Ver todas las acciones realizadas en un dispositivo específico
- Sensor — Ver todas las acciones realizadas en un sensor específico
- Torre móvil — Ver todas las acciones realizadas en una torre móvil específica
Qué se registra
El registro de Auditoría captura los cambios realizados en GCXONE, tales como:
Cambios de Configuración
- Dispositivo, sensor o sitio añadido, editado o eliminado
Cuenta y acceso
- Inicio y cierre de sesión de usuario
- Acciones de armado y desarme en dispositivos o sitios
Acciones del operador (Visor de video)
- Micrófono activado o desactivado
- Cámara aislada
- Auto Stream activado
Búsqueda e investigación

- Búsqueda de eventos realizada en Búsqueda de actividad de video

Figura 2: Registro de auditoría que muestra acciones de Cuenta (Búsqueda de eventos, Eliminar)

Figura 3: Registro de auditoría que muestra acciones de Cuenta (Dispositivo añadido, actualización)

Figura 4: Registro de auditoría que muestra acciones de control de cámara Salvo (Mic ON/OFF, AutoStream)
Figura 5: Registro de auditoría que muestra acciones de control de cámara Salvo (Actualización, Desarme)

Figura 6: Registro de auditoría que muestra acciones de Aislar en varias cámaras
La información de visualización se registra solo para acciones específicas, como búsquedas de eventos en Búsqueda de actividad de video. Las acciones realizadas en el panel de control de administración de NXGEN no aparecen en el Registro de auditoría.
Mejores prácticas
- Revise el Registro de auditoría regularmente para detectar cambios no autorizados o inesperados
- Utilice la pestaña Auditoría a nivel de Proveedor de servicio para obtener una visión completa de todo el inquilino
- Utilice la columna Correo para investigar acciones realizadas por un usuario específico
- Utilice la columna Registro para obtener contexto rápido sobre lo que cambió
Recursos relacionados
- Para roles y permisos, consulte Roles y permisos
Gracias — sus comentarios llegan al equipo responsable de esta página.